

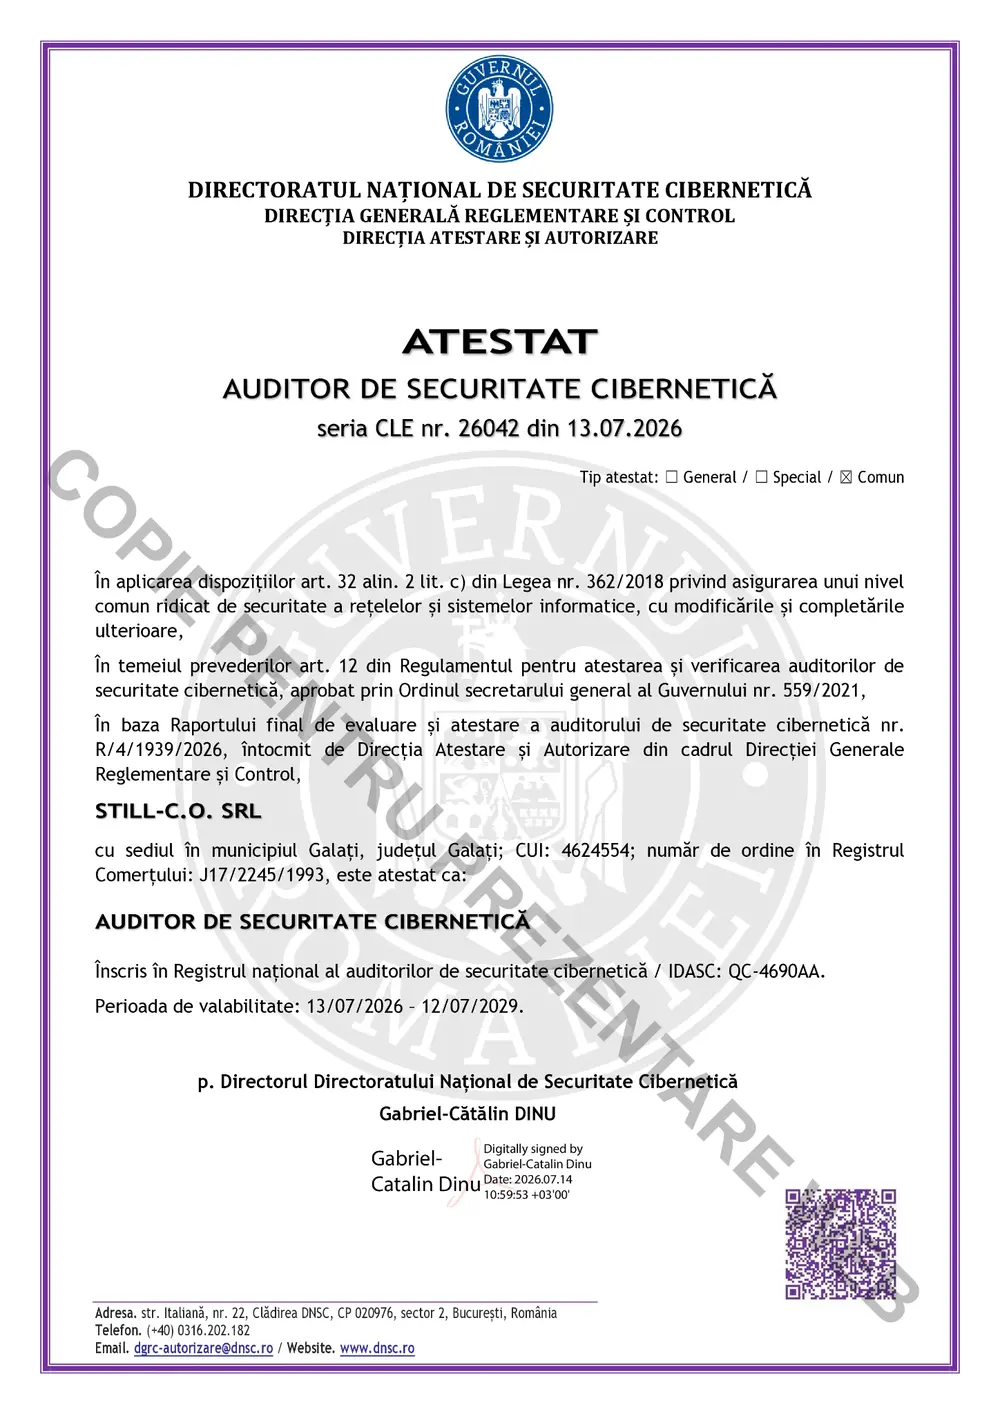
STILL-C.O. SRL este atestată oficial de Directoratul Național de Securitate Cibernetică (DNSC) ca Auditor de Securitate Cibernetică (Tip Comun, seria CLE nr. 26042, IDASC: QC-4690AA). Oferim audituri de securitate cibernetică și conformitate NIS2 cu valabilitate legală deplină conform OUG 155/2024 și Ordinului DNSC nr. 1/2026, susținute de 30 de ani de experiență în inginerie software și infrastructură critică.
Marea provocare a companiilor după un audit clasic este că rămân cu un raport teoretic stufos pe care departamentul intern nu are resursele sau claritatea să îl pună în practică. La StillCo, abordarea noastră este orientată pe soluții inginerești:
De 30 de ani construim aplicații enterprise (e-Factura, Doctor Plan, Call Center). Știm cum comunică bazele de date, cum se izolează serverele și unde apar breșele reale în cod și infrastructură.
Nu ne oprim la indicarea neconformităților. Dacă îți lipsesc politicile MFA, regulile stricte de firewall, criptarea datelor sau procedurile sigure de backup, echipa noastră te poate asista direct la configurare.
Aplicăm pentru clienții noștri aceleași standarde riguroase de securitate a informației pe care le menținem și le audităm anual în propria noastră organizație și pe serverele noastre dedicate.
Cadrul de reglementare românesc structurează cerințele de securitate cibernetică pe trei paliere cumulative, în funcție de profilul de risc și impactul operațional al organizației tale:
Fundația obligatorie de igienă cibernetică: control strict al accesului utilizatorilor, autentificare securizată, actualizări periodice de securitate, protecție antivirus/EDR și copii de siguranță verificate.
Integrează cele 34 măsuri de bază și adaugă: monitorizarea continuă a traficului, criptarea datelor în repaus și în tranzit, securitatea lanțului de aprovizionare (SCRM) și proceduri formale de răspuns la incidente.
Standardul maxim de reziliență cibernetică: arhitecturi fără punct unic de cădere (no single point of failure), planuri complexe de Disaster Recovery, testare periodică de penetrare și audituri recurente.
O investigație metodică pe cele 6 funcții ale Catalogului Național DNSC (Guvernare, Identificare, Protecție, Detecție, Răspuns și Recuperare):
Scanăm perimetrul extern și rețeaua internă pentru a detecta porturi expuse inutil, sisteme neactualizate, protocoale nesigure și breșe de configurare în servere și echipamente de comunicație.
Evaluăm separat maturitatea documentară și maturitatea implementării practice pentru fiecare control aplicabil din Ordinul 1/2026, cu dovezi tehnice și justificări scrise pregătite pentru dosarul oficial.
Identificăm punctele vulnerabile introduse de terți: furnizori de software, găzduire cloud, integratori ERP sau suport extern. Verificăm clauzele contractuale de securitate impuse de Art. 21 lit. d din NIS2.
Testăm dacă salvările de siguranță sunt imuabile (nu pot fi șterse sau criptate de ransomware), dacă există copii izolate geografic și care este timpul real necesar pentru restaurarea integrală a activității.
Conform OUG 155/2024, administratorii și directorii răspund direct de aprobarea și aplicarea măsurilor. Oferim un raport executiv concis și o sesiune de clarificare adaptată factorilor de decizie.
Transformăm constatările într-un plan de acțiune prioritizat: ce măsuri sunt urgente pentru a elimina riscurile critice, ce pași necesită bugetare ulterioară și cum se monitorizează evoluția conformității.
Fără întreruperea activității tale zilnice. O abordare structurată condusă de ingineri specializați:
Analizăm profilul companiei, fluxurile de date și stabilim exact dacă organizația se încadrează ca entitate esențială, importantă sau furnizor critic în lanț, stabilind nivelul de asigurare DNSC.
Verificăm politicile existente, contractele cu furnizorii IT, procedurile de acces și organizăm interviuri tehnice cu responsabilii de sistem, fără formulare sterile sau timp pierdut inutil.
Evaluăm direct modul în care sunt aplicate măsurile: autentificare în doi pași (MFA), segmentarea rețelelor, protecția stațiilor de lucru, jurnalele de evenimente (logs) și backup-urile.
Calculăm scorurile oficiale de maturitate (1-5) conform metodologiei DNSC și generăm raportul complet de audit, însoțit de rezumatul executiv pentru consiliul de administrație.
Echipa StillCo rămâne alături de tine: te sprijinim în configurarea măsurilor tehnice, revizuirea politicilor și re-evaluăm periodic sistemele pentru a garanta menținerea conformității.
Auditul StillCo asigură alinierea sistemelor tale la toate actele normative în vigoare din România și Uniunea Europeană:
Ce trebuie să știe managementul și responsabilii IT înainte de demararea procesului de audit:
StillCo nu este un startup apărut peste noapte pentru a vinde conformitate. Din 1993 dezvoltăm software și administrăm infrastructuri sigure pentru sectoare unde erorile nu sunt permise: medical (Doctor Plan), facturare și fiscalitate (e-Factura StillCo) și telecomunicații (Call Center, Smart SMS).
Suntem atestați oficial de Directoratul Național de Securitate Cibernetică (DNSC), deținem certificările ISO 9001 și ISO/IEC 27001 (Securitatea Informației) și operăm propriile noastre servere securizate.